
Quản trị dữ liệu giúp tổ chức kiểm soát dữ liệu thế nào?
Mục lục
- Quản trị dữ liệu là gì?
- Quyền quyết định xác định ai thực sự có thẩm quyền với dữ liệu
- Chính sách và tiêu chuẩn biến nguyên tắc quản trị thành quy tắc có thể áp dụng
- Trách nhiệm và giám sát tạo thành vòng kiểm soát thay vì chỉ có quy định trên giấy
- Vai trò của quản trị dữ liệu nằm ở khả năng làm cho việc kiểm soát trở nên nhất quán và có trách nhiệm
- Kiểm soát dữ liệu không đồng nghĩa với tập trung mọi quyết định
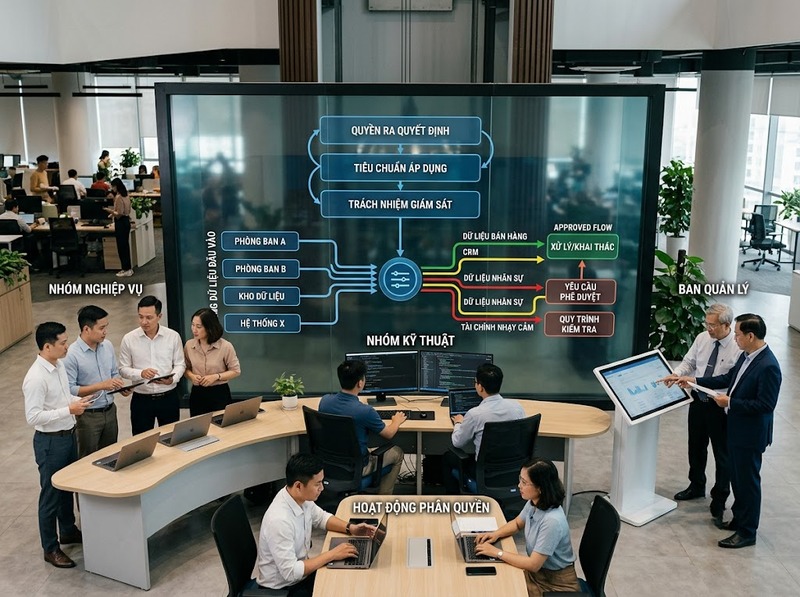
Quản trị dữ liệu tạo cơ chế kiểm soát bằng cách xác định ai có quyền quyết định về dữ liệu, dữ liệu phải tuân theo chuẩn nào, ai chịu trách nhiệm và việc tuân thủ được giám sát ra sao. Khi các yếu tố này được gắn vào vận hành, tổ chức có thể sử dụng và bảo vệ dữ liệu nhất quán mà không phải tập trung mọi quyết định vào một đầu mối.
Quản trị dữ liệu không phải là trực tiếp quản lý từng cơ sở dữ liệu hay kiểm soát từng thao tác kỹ thuật. Nó thiết lập cơ chế ra quyết định đối với dữ liệu: ai được quyết định, quyết định theo nguyên tắc nào, ai phải chịu trách nhiệm và tổ chức kiểm tra việc thực hiện bằng cách nào. Vì vậy, khả năng kiểm soát dữ liệu đến từ sự kết hợp giữa quyền hạn, chuẩn, trách nhiệm và giám sát chứ không chỉ từ phần mềm hay quyền truy cập.
Quản trị dữ liệu là gì?
Quản trị dữ liệu (data governance) là hệ thống nguyên tắc, quyền quyết định, trách nhiệm, chính sách và cơ chế giám sát mà tổ chức sử dụng để định hướng cách dữ liệu được tạo, định nghĩa, truy cập, sử dụng, bảo vệ và xử lý trong suốt vòng đời của nó.
DAMA International đặt accountability, policy và decision rights trong vai trò cốt lõi của data governance. Ở cấp chuẩn quốc tế, ISO/IEC 38505-1:2026 hướng dẫn các cơ quan quản trị của tổ chức về việc sử dụng và bảo vệ dữ liệu theo cách hiệu quả, hiệu lực và chấp nhận được. Hai cách tiếp cận này cùng cho thấy quản trị dữ liệu thuộc tầng governance: xác định quyền hạn, nguyên tắc và sự giám sát trước khi các hoạt động quản lý dữ liệu cụ thể được thực thi.
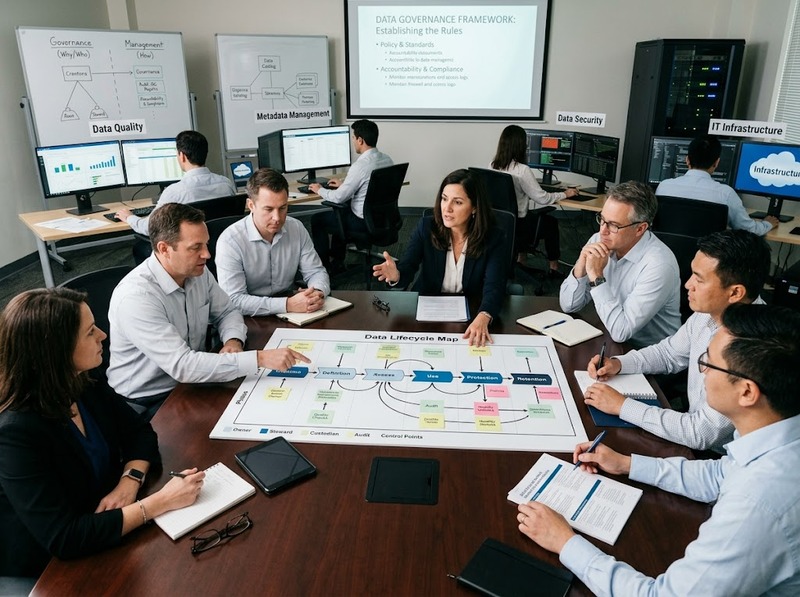
Điểm này phân biệt quản trị dữ liệu với quản lý dữ liệu. Quản trị quyết định ai có thẩm quyền và điều gì phải được tuân thủ; quản lý dữ liệu thực hiện các công việc như quản lý chất lượng, metadata, lưu trữ, tích hợp, bảo mật hoặc vận hành nền tảng theo những quyết định đó. Một tổ chức có thể có nhiều hệ thống và đội kỹ thuật quản lý dữ liệu nhưng vẫn thiếu quản trị nếu không xác định được ai chịu trách nhiệm cuối cùng hoặc tiêu chuẩn nào có hiệu lực khi các đơn vị bất đồng.
Quyền quyết định xác định ai thực sự có thẩm quyền với dữ liệu
Dữ liệu thường đi qua nhiều phòng ban và hệ thống. Nếu quyền quyết định không được xác lập, cùng một trường dữ liệu có thể được định nghĩa khác nhau, một yêu cầu truy cập có thể không rõ ai phê duyệt và một vấn đề chất lượng có thể được chuyển qua nhiều bộ phận mà không có người chịu trách nhiệm cuối cùng.
Quản trị dữ liệu giải quyết vấn đề này bằng cách gắn từng loại quyết định với một vai trò có thẩm quyền. DAMA nhấn mạnh decision rights và accountability; các mô hình vận hành thực tế cũng thường phân biệt data owner, data steward và các vai trò kỹ thuật để tránh nhập nhằng giữa quyền quyết định nghiệp vụ với nhiệm vụ thực thi. Microsoft, chẳng hạn, mô tả data owner gắn với việc quản lý tài sản dữ liệu, phân loại, truy cập và tiêu chuẩn chất lượng, trong khi data steward tập trung vào chất lượng, định nghĩa, glossary, tính nhất quán và lineage.
|
Vai trò điển hình |
Trọng tâm quyền và trách nhiệm |
|
Data governance board hoặc hội đồng quản trị dữ liệu |
Quyết định các nguyên tắc chung, giải quyết xung đột liên đơn vị và phê duyệt những vấn đề cần thẩm quyền cấp tổ chức |
|
Data owner |
Chịu trách nhiệm nghiệp vụ đối với một miền hoặc tài sản dữ liệu, bao gồm các quyết định quan trọng về cách dữ liệu được sử dụng |
|
Data steward |
Duy trì định nghĩa, quy tắc chất lượng, metadata và phối hợp xử lý các vấn đề dữ liệu trong phạm vi được giao |
|
Data custodian hoặc vai trò kỹ thuật |
Thực thi các kiểm soát kỹ thuật, vận hành nền tảng và bảo vệ dữ liệu theo chính sách đã được phê duyệt |
Tên chức danh có thể khác giữa các tổ chức và một người có thể đảm nhiệm nhiều vai trò. Điều quan trọng không phải là sao chép một sơ đồ tổ chức cố định mà là làm rõ quyền quyết định, phạm vi trách nhiệm và đường escalations khi có tranh chấp hoặc ngoại lệ.
Chính sách và tiêu chuẩn biến nguyên tắc quản trị thành quy tắc có thể áp dụng
Quyền hạn chỉ tạo ra kiểm soát khi người có trách nhiệm biết phải quyết định dựa trên tiêu chí nào. Vì vậy, quản trị dữ liệu phải chuyển nguyên tắc chung thành chính sách và chuẩn đủ rõ để các bộ phận có thể áp dụng nhất quán.
Chính sách thường xác định yêu cầu và nguyên tắc cần tuân thủ, chẳng hạn dữ liệu nhạy cảm phải được bảo vệ hoặc dữ liệu quan trọng phải có chủ sở hữu. Tiêu chuẩn làm cụ thể hơn bằng các định nghĩa, phân loại, quy tắc chất lượng, quy ước metadata, business glossary, yêu cầu lưu giữ hoặc tiêu chí truy cập. AWS cũng đặt việc xác định vai trò, data dictionary, taxonomy, business glossary, chính sách vòng đời, phân loại, truy cập và tiêu chuẩn chất lượng trong các thực hành nền tảng của data governance.
Ví dụ, nếu bộ phận bán hàng coi “khách hàng đang hoạt động” là người mua trong 12 tháng gần nhất nhưng tài chính dùng khoảng thời gian 6 tháng, hai báo cáo có thể cùng đúng về kỹ thuật nhưng không cùng nghĩa. Quản trị dữ liệu cần xác định ai có quyền phê duyệt định nghĩa, định nghĩa nào là chuẩn, phạm vi áp dụng ở đâu và thay đổi phải đi qua quy trình nào. Khi đó, việc kiểm soát không dựa vào việc yêu cầu mọi người “dùng dữ liệu đúng”, mà dựa vào một chuẩn có chủ sở hữu và cơ chế thay đổi rõ ràng.
Không phải mọi dữ liệu đều cần mức kiểm soát giống nhau. Dữ liệu quan trọng, nhạy cảm hoặc được nhiều đơn vị sử dụng thường cần quy tắc chặt hơn dữ liệu cục bộ có tác động thấp. Quản trị quá chi tiết với mọi tài sản dữ liệu có thể tạo thêm thủ tục mà không làm tăng mức kiểm soát tương ứng.
Trách nhiệm và giám sát tạo thành vòng kiểm soát thay vì chỉ có quy định trên giấy
Một chính sách chỉ có giá trị khi tổ chức biết ai phải thực hiện, có thể nhận biết việc không tuân thủ và có cơ chế xử lý ngoại lệ. Vì vậy, quản trị dữ liệu cần một vòng kiểm soát nối từ quyết định → trách nhiệm → thực thi → bằng chứng → giám sát → xử lý vấn đề.
Ở tầng vận hành, quyết định quản trị có thể được đưa vào quy trình phê duyệt truy cập, quy tắc chất lượng, catalog, metadata bắt buộc, retention workflow hoặc kiểm soát kỹ thuật. Khi có ngoại lệ, người chịu trách nhiệm phải có quyền chấp nhận, từ chối, yêu cầu khắc phục hoặc chuyển vấn đề lên cấp có thẩm quyền cao hơn.
Cách nhìn này cũng xuất hiện trong DCAM của EDM Association. Framework đánh giá năng lực quản lý dữ liệu thông qua sự tham gia của đúng người có thẩm quyền, mức độ quy trình được thiết lập và lặp lại, cùng các bằng chứng có thể kiểm toán. Điều đó phản ánh một nguyên tắc quan trọng: governance không dừng ở việc ban hành policy; tổ chức phải chứng minh được policy đang được thực thi và vấn đề phát sinh có nơi chịu trách nhiệm xử lý.
Công cụ có thể tự động hóa một phần vòng kiểm soát, nhưng công cụ không tự xác định được quyền hạn nghiệp vụ. Một workflow phê duyệt truy cập chỉ thực sự có ý nghĩa khi tổ chức đã xác định ai có quyền phê duyệt, dựa trên điều kiện nào và ai chịu trách nhiệm nếu quyền truy cập được cấp sai.
Vai trò của quản trị dữ liệu nằm ở khả năng làm cho việc kiểm soát trở nên nhất quán và có trách nhiệm
Khi quyền quyết định, chuẩn và trách nhiệm được kết nối, tổ chức có thể kiểm soát dữ liệu ở cấp hệ thống thay vì xử lý từng sự cố riêng lẻ.
Trước hết, các quyết định về dữ liệu có chủ thể chịu trách nhiệm. Khi chất lượng dữ liệu giảm, định nghĩa bị tranh chấp hoặc có yêu cầu sử dụng mới, tổ chức biết ai phải ra quyết định thay vì chỉ biết hệ thống nào đang chứa dữ liệu.
Tiếp theo, cùng một loại vấn đề có thể được xử lý bằng tiêu chuẩn chung. Điều này đặc biệt quan trọng khi dữ liệu đi qua nhiều phòng ban: một thuật ngữ nghiệp vụ, mức chất lượng chấp nhận được hay điều kiện truy cập không còn phụ thuộc hoàn toàn vào cách hiểu của từng nhóm.
Quản trị cũng tạo cơ sở để kiểm soát việc sử dụng và bảo vệ dữ liệu. ISO/IEC 38505-1:2026 đặt việc hướng dẫn governing bodies trong sử dụng và bảo vệ dữ liệu vào phạm vi governance; DAMA đồng thời coi data governance là lớp thiết lập accountability, policy và decision rights cho hoạt động quản lý dữ liệu.
Tuy nhiên, quản trị dữ liệu không tự động tạo ra dữ liệu chất lượng cao hay an toàn. Nó xác định ai phải đạt mức chất lượng nào, ai được phép quyết định về truy cập và bằng chứng nào cho thấy yêu cầu đang được thực hiện. Chất lượng dữ liệu, bảo mật, metadata hay các kiểm soát kỹ thuật vẫn phải được các chức năng quản lý tương ứng thực thi.
Kiểm soát dữ liệu không đồng nghĩa với tập trung mọi quyết định
Một hiểu lầm phổ biến là quản trị dữ liệu càng mạnh thì càng phải tập trung quyền lực vào một bộ phận trung tâm. Trên thực tế, vấn đề cốt lõi là quyền quyết định phải rõ, không phải mọi quyền quyết định phải nằm cùng một nơi.
Mô hình tập trung có thể phù hợp với các nguyên tắc toàn doanh nghiệp hoặc dữ liệu có rủi ro cao. Với những tổ chức có nhiều miền nghiệp vụ, mô hình liên bang có thể để đơn vị trung tâm xác lập các nguyên tắc chung trong khi data owner và steward ở từng domain thực hiện các quyết định gần với dữ liệu hơn. Microsoft mô tả federated data governance theo hướng một data office trung tâm đặt quy tắc, còn các vai trò tại các bộ phận chịu trách nhiệm quản trị dữ liệu trong phạm vi chuyên môn của họ.
Do đó, một tổ chức có thể kiểm tra mức độ thực chất của quản trị dữ liệu bằng những câu hỏi trực tiếp:
· Ai có quyền quyết định khi hai đơn vị bất đồng về định nghĩa hoặc cách sử dụng một dữ liệu quan trọng
· Chuẩn hoặc chính sách nào quy định dữ liệu đó phải được định nghĩa, truy cập, bảo vệ và duy trì như thế nào
· Ai chịu trách nhiệm khi chất lượng, quyền truy cập hoặc cách sử dụng dữ liệu không đáp ứng yêu cầu
· Ngoại lệ được ai phê duyệt và được escalated theo cơ chế nào
· Bằng chứng nào cho thấy các quyết định và chính sách đó thực sự đang được tuân thủ
Nếu những câu hỏi này không có câu trả lời rõ ràng, việc sở hữu data catalog, nền tảng chất lượng dữ liệu hay hệ thống phân quyền chưa đủ để chứng minh rằng tổ chức đã có một cơ chế quản trị dữ liệu hoàn chỉnh.
Quản trị dữ liệu giúp tổ chức kiểm soát dữ liệu bằng cách xác lập quyền ra quyết định, chuẩn hóa cách dữ liệu được quản lý, phân định trách nhiệm và tạo cơ chế giám sát việc tuân thủ. Giá trị của governance không nằm ở việc kiểm soát tập trung mọi thao tác, mà ở chỗ mỗi quyết định quan trọng về dữ liệu đều có người có thẩm quyền, có nguyên tắc để dựa vào và có trách nhiệm có thể truy nguyên. Khi các yếu tố đó được kết nối với quy trình và kiểm soát kỹ thuật, dữ liệu mới được quản lý nhất quán trên phạm vi tổ chức.

GỬI Ý KIẾN BÌNH LUẬN

