
Sao lưu dữ liệu hỗ trợ phục hồi hệ thống như thế nào?
Mục lục
- Sao lưu dữ liệu là gì và khác gì với phục hồi hệ thống?
- Vì sao sao lưu giúp hệ thống phục hồi sau sự cố?
- RPO và RTO quyết định sao lưu phục vụ phục hồi đến mức nào
- Khi nào một bản sao thực sự có giá trị phục hồi?
- Sao lưu không tự bảo đảm khả năng phục hồi hệ thống
- Làm thế nào để sao lưu thực sự hỗ trợ khả năng phục hồi?
Sao lưu dữ liệu tạo ra bản sao có thể dùng để khôi phục thông tin sau mất mát, lỗi hoặc sự cố hệ thống. Bài viết giải thích cơ chế, RPO/RTO, điều kiện để bản sao thực sự phục vụ phục hồi và những giới hạn cần lưu ý.
Sao lưu dữ liệu là quá trình tạo và duy trì bản sao của dữ liệu để có thể sử dụng lại khi dữ liệu gốc bị mất, hỏng, xóa nhầm hoặc không còn truy cập được. Giá trị của sao lưu không nằm ở việc “có thêm một bản copy”, mà ở khả năng đưa hệ thống và thông tin trở về một trạng thái có thể sử dụng sau sự cố.
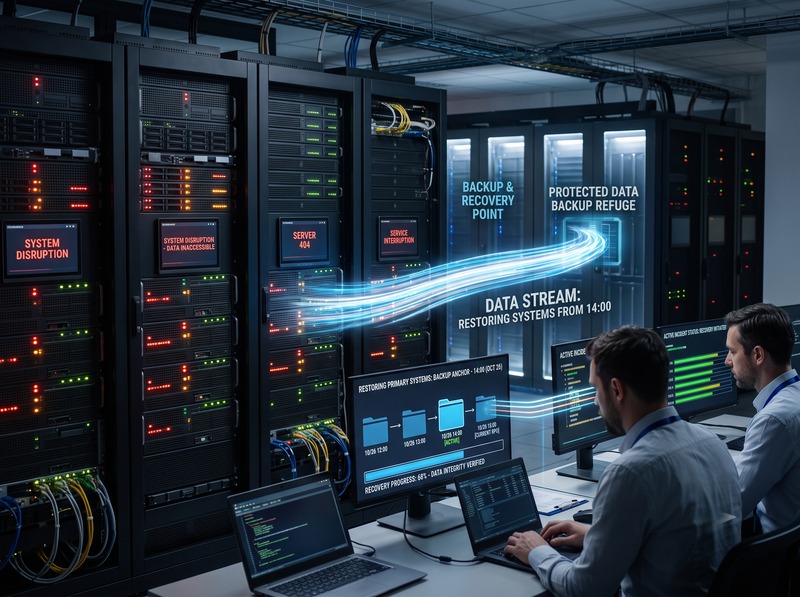
Nói cách khác, sao lưu là một thành phần của khả năng phục hồi: khi hệ thống gặp sự cố, bản sao phù hợp cung cấp nguồn dữ liệu để khôi phục thay vì phải tái tạo thông tin từ đầu. NIST cũng xem sao lưu là một phần của chiến lược phục hồi hệ thống và nhấn mạnh việc tạo, kiểm thử và duy trì bản sao phục vụ quá trình recovery
Sao lưu dữ liệu là gì và khác gì với phục hồi hệ thống?
Sao lưu dữ liệu là hoạt động tạo bản sao của dữ liệu tại một thời điểm hoặc theo một lịch đã xác định. Bản sao có thể được lưu trên hệ thống lưu trữ khác, vị trí khác hoặc môi trường được tách khỏi hệ thống chính.
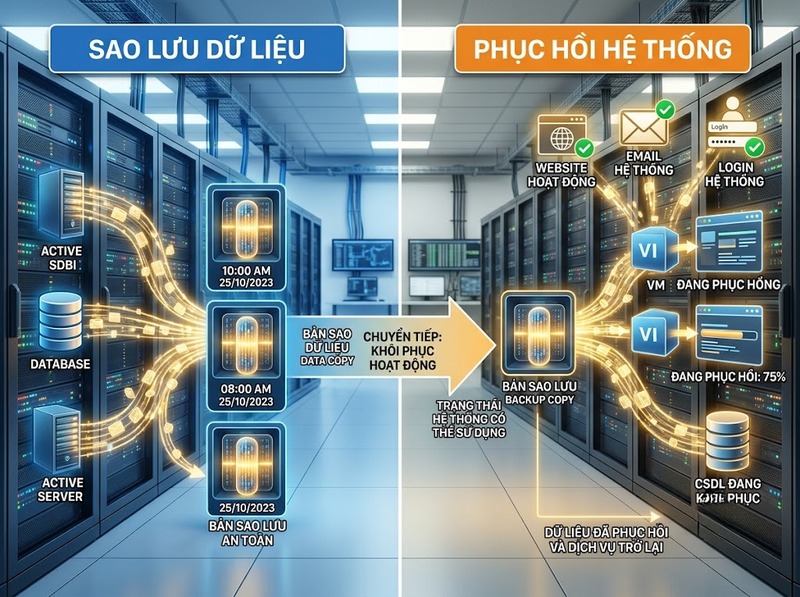
Phục hồi hệ thống là bước sử dụng các bản sao và những thành phần cần thiết khác để đưa dữ liệu, dịch vụ hoặc chức năng của hệ thống trở lại trạng thái hoạt động. Vì vậy, sao lưu và phục hồi không phải là một hoạt động duy nhất:
· Sao lưu tạo ra nguồn dữ liệu có thể khôi phục
· Phục hồi sử dụng nguồn đó để tái lập trạng thái cần thiết
· Khả năng phục hồi còn phụ thuộc vào quy trình, hạ tầng, quyền truy cập, phần mềm và khả năng kiểm tra sau khi khôi phục
Điểm này rất quan trọng: có bản sao dữ liệu không đồng nghĩa hệ thống chắc chắn phục hồi thành công. Một bản sao lỗi, quá cũ, không thể truy cập hoặc không tương thích với quy trình khôi phục vẫn có thể khiến recovery thất bại.
Vì sao sao lưu giúp hệ thống phục hồi sau sự cố?
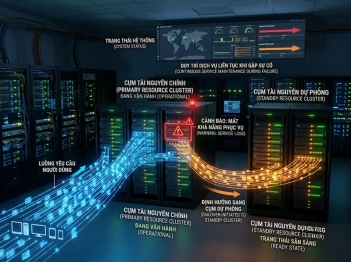
Cơ chế cốt lõi nằm ở việc tách trạng thái dữ liệu có thể khôi phục khỏi trạng thái đang gặp sự cố.
Khi dữ liệu gốc bị mất hoặc bị thay đổi ngoài ý muốn, hệ thống có thể lấy một bản sao phù hợp để tái tạo dữ liệu. Chuỗi logic thường là:
Sự cố → mất hoặc hỏng dữ liệu → xác định bản sao phù hợp → khôi phục dữ liệu → kiểm tra trạng thái → đưa hệ thống trở lại vận hành
Sao lưu vì thế làm giảm sự phụ thuộc vào dữ liệu đang tồn tại trên hệ thống chính. Nếu không có bản sao, việc phục hồi có thể phải dựa vào khả năng sửa chữa hoặc tái tạo dữ liệu gốc, vốn không phải lúc nào cũng khả thi.
Hiệu quả phục hồi phụ thuộc trực tiếp vào chất lượng của bản sao. Bản sao càng phù hợp với trạng thái cần khôi phục và càng dễ truy cập, quá trình recovery càng có cơ sở để đạt mục tiêu đã đặt ra.
RPO và RTO quyết định sao lưu phục vụ phục hồi đến mức nào
Hai chỉ số thường được dùng để mô tả yêu cầu phục hồi là RPO và RTO.
RPO (Recovery Point Objective) xác định thời điểm gần nhất mà dữ liệu cần được khôi phục sau sự cố. Nói đơn giản, RPO trả lời câu hỏi: có thể chấp nhận mất dữ liệu trở về thời điểm nào? NIST định nghĩa RPO là thời điểm mà dữ liệu phải được khôi phục sau một sự cố.
RTO (Recovery Time Objective) xác định khoảng thời gian mà hệ thống có thể ở trong trạng thái phục hồi trước khi gây ảnh hưởng tiêu cực đến hoạt động của tổ chức.
Hai mục tiêu này liên quan trực tiếp đến chiến lược sao lưu:
· RPO càng chặt, dữ liệu phải được sao lưu hoặc ghi nhận với tần suất phù hợp hơn để giảm khoảng dữ liệu có thể mất
· RTO càng chặt, không chỉ cần có bản sao mà còn phải có phương án truy xuất và khôi phục đủ nhanh
· Một hệ thống có bản sao mới nhưng mất quá nhiều thời gian để khôi phục vẫn có thể không đáp ứng RTO
· Một hệ thống phục hồi nhanh nhưng chỉ có bản sao quá cũ có thể không đáp ứng RPO
Do đó, sao lưu không nên được đánh giá chỉ bằng số lượng bản sao, mà phải được đánh giá dựa trên khả năng đáp ứng yêu cầu phục hồi.
Khi nào một bản sao thực sự có giá trị phục hồi?
Một bản sao chỉ có giá trị khi có thể được sử dụng trong tình huống thực tế. Có bốn điều kiện quan trọng.
Thứ nhất, bản sao phải đủ mới. Nếu dữ liệu được sao lưu quá lâu trước sự cố, phần thay đổi sau thời điểm đó có thể bị mất và RPO có thể không đạt.
Thứ hai, bản sao phải có thể truy cập. Nếu bản sao nằm trên cùng một môi trường bị ảnh hưởng bởi sự cố, khả năng phục hồi có thể giảm đáng kể.
Thứ ba, bản sao phải có tính toàn vẹn. Dữ liệu bị hỏng hoặc không thể đọc không thể đóng vai trò nguồn phục hồi đáng tin cậy.
Thứ tư, quy trình khôi phục phải được kiểm thử. NIST nhấn mạnh việc tạo bản sao thường xuyên, kiểm thử và đưa hoạt động sao lưu vào các bài tập phục hồi; CISA cũng khuyến nghị duy trì bản sao ngoại tuyến, được mã hóa và thường xuyên kiểm thử trong bối cảnh ransomware
Điểm cuối cùng thường bị bỏ qua. Backup chưa được kiểm thử chỉ chứng minh rằng dữ liệu đã được sao chép, chưa chứng minh rằng dữ liệu có thể phục hồi.
Sao lưu không tự bảo đảm khả năng phục hồi hệ thống
Sao lưu là một thành phần quan trọng nhưng không phải toàn bộ hệ thống phục hồi.
Một sự cố có thể ảnh hưởng đồng thời đến dữ liệu, máy chủ, ứng dụng, cấu hình, tài khoản truy cập hoặc hạ tầng. Vì vậy, khôi phục dữ liệu thành công chưa chắc đồng nghĩa dịch vụ đã hoạt động bình thường.
Rủi ro cũng xuất hiện khi bản sao nằm trong cùng phạm vi ảnh hưởng với dữ liệu gốc. Chẳng hạn, nếu mã độc có thể truy cập và mã hóa cả dữ liệu sản xuất lẫn kho sao lưu trực tuyến, bản sao đó không còn là điểm phục hồi đáng tin cậy. Đây là lý do CISA khuyến nghị duy trì bản sao ngoại tuyến và thường xuyên kiểm thử chúng trong bối cảnh ransomware
Vì vậy, khả năng phục hồi cần kết hợp:
· Bản sao dữ liệu phù hợp
· Cơ chế bảo vệ bản sao
· Quy trình khôi phục
· Môi trường hoặc hạ tầng có thể phục hồi
· Kiểm thử phục hồi
· Mục tiêu RPO và RTO rõ ràng
Sao lưu cung cấp “nguồn” cho recovery, nhưng quy trình và hạ tầng quyết định nguồn đó có biến thành khả năng phục hồi thực tế hay không.
Làm thế nào để sao lưu thực sự hỗ trợ khả năng phục hồi?
Cách tiếp cận phù hợp là bắt đầu từ yêu cầu phục hồi, sau đó mới xác định cách sao lưu.
Trước hết, cần xác định dữ liệu và hệ thống nào quan trọng, mức mất dữ liệu có thể chấp nhận và thời gian cần khôi phục. Từ đó, RPO và RTO trở thành căn cứ để lựa chọn tần suất sao lưu, thời gian lưu giữ và phương án khôi phục.
Tiếp theo, cần duy trì bản sao ở vị trí và môi trường phù hợp với rủi ro. Với các sự cố có khả năng tác động đến cả hệ thống chính và kho sao lưu, việc tách bản sao khỏi môi trường sản xuất có ý nghĩa đặc biệt.
Cuối cùng, phải kiểm thử quy trình phục hồi thay vì chỉ kiểm tra trạng thái “backup thành công”. Một bài kiểm thử có thể cho biết bản sao có đọc được hay không, dữ liệu có đầy đủ không và quá trình phục hồi có đáp ứng mục tiêu thời gian hay không. NIST nhấn mạnh việc tích hợp sao lưu với hoạt động quản lý thay đổi, tạo bản sao thường xuyên và kiểm tra chúng trong các bài tập phục hồi
Vì vậy, thước đo thực tế của một chiến lược sao lưu không phải là “đã sao lưu chưa?”, mà là “khi hệ thống gặp sự cố, có thể khôi phục đúng dữ liệu cần thiết, đúng thời điểm và trong khoảng thời gian chấp nhận được hay không?”
Sao lưu dữ liệu tạo ra điểm tựa để phục hồi thông tin sau sự cố. Giá trị của nó được thể hiện khi bản sao đủ mới, còn nguyên vẹn, có thể truy cập và được đặt trong một quy trình phục hồi đã kiểm thử. RPO xác định mức dữ liệu có thể phải mất, còn RTO xác định thời gian hệ thống có thể chấp nhận cho quá trình phục hồi. Vì thế, sao lưu chỉ phát huy đầy đủ vai trò khi được thiết kế như một phần của năng lực phục hồi tổng thể, thay vì được xem đơn thuần là hoạt động sao chép dữ liệu.

GỬI Ý KIẾN BÌNH LUẬN

