
Failover chuyển sang tài nguyên dự phòng như thế nào?
Mục lục
- Failover là gì và khi nào hệ thống kích hoạt?
- Quy trình failover chuyển sang tài nguyên dự phòng như thế nào?
- Điều gì quyết định failover có chuyển đổi thành công hay không?
- Failover có phải lúc nào cũng hoàn toàn không gián đoạn?
- Failover khác gì với backup và recovery?
- Những giới hạn và rủi ro của cơ chế failover
- Làm thế nào để kiểm tra cơ chế failover có thực sự hoạt động?
Failover là cơ chế tự động hoặc thủ công chuyển dịch vụ từ tài nguyên chính sang tài nguyên dự phòng khi tài nguyên chính gặp sự cố, nhằm duy trì tính sẵn sàng và giảm thời gian gián đoạn.
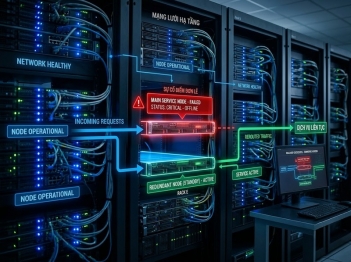
Failover là cơ chế chuyển dịch vụ từ tài nguyên chính sang một tài nguyên dự phòng khi hệ thống phát hiện tài nguyên chính không còn đáp ứng điều kiện vận hành. Tài nguyên dự phòng có thể là máy chủ, máy ảo, vùng triển khai, đường truyền, cơ sở dữ liệu hoặc một thành phần hạ tầng tương đương đã được chuẩn bị trước.
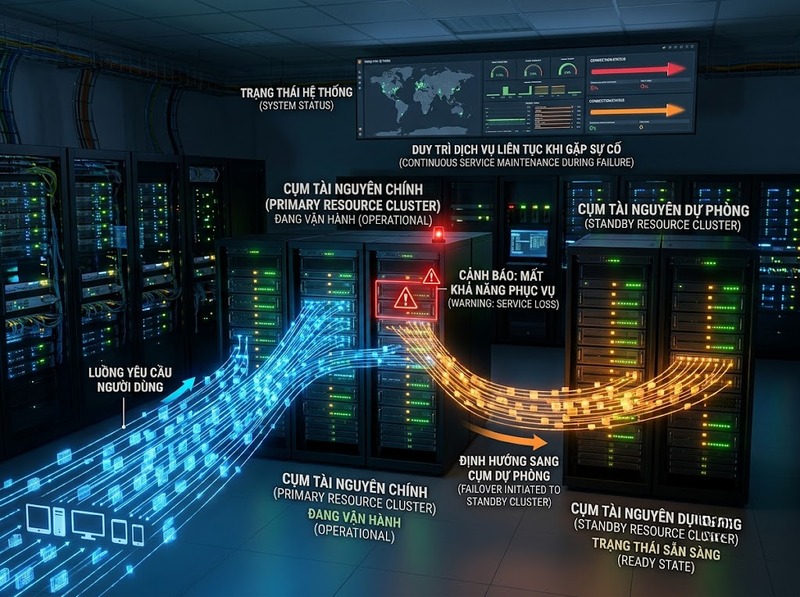
Về bản chất, failover không chỉ đơn giản là “bật máy chủ thứ hai”. Hệ thống phải phát hiện lỗi, xác định tài nguyên chính thực sự không còn khả dụng, kích hoạt hoặc chọn tài nguyên dự phòng, sau đó chuyển lưu lượng và trạng thái dịch vụ sang tài nguyên đó. Mục tiêu là để người dùng tiếp tục truy cập dịch vụ với thời gian gián đoạn thấp nhất.
Failover là gì và khi nào hệ thống kích hoạt?
Failover là quá trình chuyển hoạt động từ tài nguyên đang phục vụ chính sang tài nguyên dự phòng khi tài nguyên chính gặp lỗi hoặc không còn thỏa điều kiện phục vụ.
Cơ chế thường gồm ba thành phần:
· Tài nguyên chính: Thành phần đang trực tiếp xử lý dịch vụ
· Tài nguyên dự phòng: Thành phần được chuẩn bị để tiếp quản khi cần
· Cơ chế giám sát và chuyển đổi: Thành phần theo dõi trạng thái tài nguyên chính và quyết định khi nào cần failover
Điểm quan trọng là hệ thống không nên chuyển đổi chỉ vì một tín hiệu lỗi đơn lẻ. Nếu kiểm tra quá nhạy, một sự cố mạng tạm thời hoặc phản hồi chậm có thể khiến hệ thống chuyển sang dự phòng không cần thiết. Ngược lại, nếu kiểm tra quá thận trọng, failover có thể xảy ra quá muộn.
Do đó, điều kiện kích hoạt thường dựa trên các health check, heartbeat, khả năng phản hồi hoặc trạng thái của dịch vụ.
Quy trình failover chuyển sang tài nguyên dự phòng như thế nào?
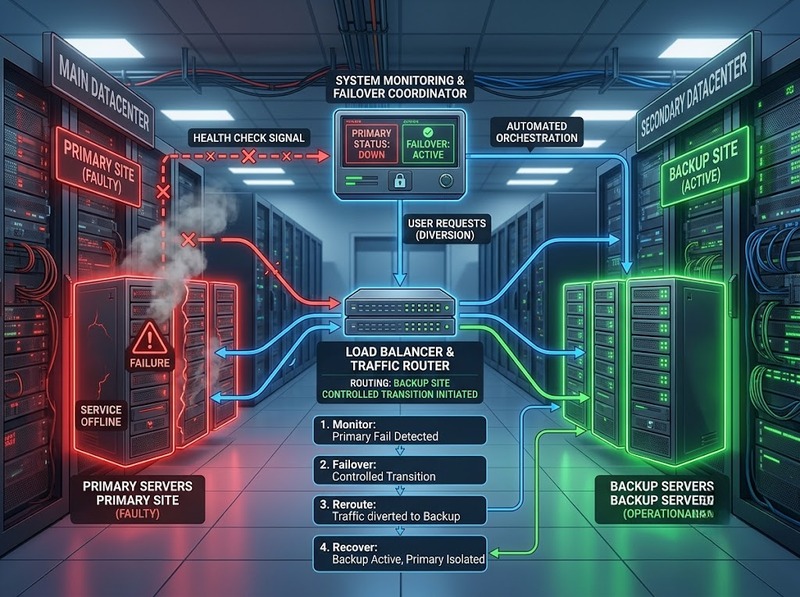
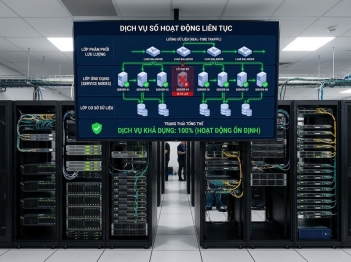
Một quy trình failover điển hình có thể được hiểu theo chuỗi:
Phát hiện lỗi → Xác nhận lỗi → Chọn tài nguyên dự phòng → Chuyển lưu lượng → Kiểm tra dịch vụ → Tiếp tục vận hành
Phát hiện và xác nhận tài nguyên chính gặp sự cố
Hệ thống giám sát liên tục kiểm tra tài nguyên chính. Việc kiểm tra có thể dựa trên heartbeat, health check hoặc khả năng phản hồi của một dịch vụ cụ thể.
Nếu tài nguyên chính không phản hồi, hệ thống cần xác định liệu đây là lỗi thực sự hay chỉ là vấn đề kết nối tạm thời. Cơ chế xác nhận giúp giảm nguy cơ failover giả.
Xác định tài nguyên dự phòng có thể tiếp quản
Sau khi xác định tài nguyên chính không còn khả dụng, hệ thống kiểm tra tài nguyên dự phòng.
Tài nguyên dự phòng phải ở trạng thái có thể tiếp quản dịch vụ theo kiến trúc đã thiết kế. Tùy hệ thống, nó có thể đã chạy sẵn ở chế độ standby hoặc được kích hoạt khi failover xảy ra.
Chuyển lưu lượng sang tài nguyên dự phòng
Đây là bước khiến người dùng thực tế được chuyển từ tài nguyên chính sang tài nguyên mới.
Cách chuyển phụ thuộc vào kiến trúc. Có thể thông qua:
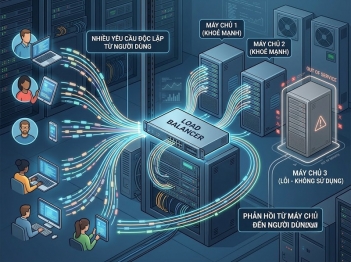
· Load balancer
· DNS hoặc cơ chế định tuyến
· Virtual IP
· Service discovery
· Cơ chế chuyển đổi endpoint
· Cơ chế điều phối tài nguyên của nền tảng
Mục tiêu là các yêu cầu mới được đưa tới tài nguyên dự phòng thay vì tiếp tục gửi tới tài nguyên đã lỗi.
Đồng bộ hoặc khôi phục trạng thái cần thiết
Nếu dịch vụ có dữ liệu hoặc trạng thái phiên làm việc, tài nguyên dự phòng phải có trạng thái đủ mới để tiếp tục phục vụ.
Đây là lý do failover của một máy chủ stateless thường đơn giản hơn failover của hệ thống có dữ liệu thay đổi liên tục. Với cơ sở dữ liệu, chẳng hạn, việc chuyển đổi còn liên quan đến trạng thái replication và khả năng xác định bản sao nào có thể trở thành nguồn phục vụ.
Xác nhận dịch vụ đã hoạt động
Sau khi chuyển đổi, hệ thống cần thực hiện health check đối với tài nguyên mới. Failover chỉ thực sự thành công khi tài nguyên dự phòng không chỉ được kích hoạt mà còn phục vụ được yêu cầu của ứng dụng.
Điều gì quyết định failover có chuyển đổi thành công hay không?
Có bốn yếu tố quan trọng.
Thứ nhất là khả năng phát hiện lỗi. Nếu hệ thống không nhận biết được lỗi, nó không thể kích hoạt failover.
Thứ hai là trạng thái của tài nguyên dự phòng. Một tài nguyên dự phòng không có cấu hình, dữ liệu hoặc năng lực phù hợp sẽ không thể tiếp quản chỉ bằng việc chuyển lưu lượng.
Thứ ba là cơ chế chuyển traffic. Hệ thống phải có cách đưa yêu cầu từ tài nguyên chính sang tài nguyên mới.
Thứ tư là trạng thái dữ liệu. Nếu dữ liệu giữa tài nguyên chính và dự phòng không được đồng bộ phù hợp, failover có thể giữ dịch vụ hoạt động nhưng vẫn gây mất hoặc sai lệch dữ liệu.
Vì vậy, failover là một chuỗi cơ chế liên kết với nhau, không phải một thao tác đơn lẻ.
Failover có phải lúc nào cũng hoàn toàn không gián đoạn?
Không. Failover có thể giảm đáng kể thời gian gián đoạn nhưng không đồng nghĩa dịch vụ luôn chuyển đổi mà người dùng không nhận thấy.
Thời gian chuyển đổi phụ thuộc vào:
· Thời gian phát hiện lỗi
· Thời gian xác nhận lỗi
· Thời gian kích hoạt tài nguyên dự phòng
· Thời gian chuyển lưu lượng
· Thời gian khởi tạo hoặc khôi phục ứng dụng
· Trạng thái đồng bộ dữ liệu
Hai chỉ số thường dùng để đánh giá mục tiêu khôi phục là RTO và RPO. RTO phản ánh thời gian mục tiêu để dịch vụ được khôi phục, còn RPO phản ánh mức dữ liệu có thể chấp nhận bị mất tính theo thời điểm khôi phục.
Do đó, một hệ thống có failover chưa chắc đã đáp ứng yêu cầu vận hành nếu cơ chế chuyển đổi quá chậm hoặc dữ liệu dự phòng không đủ mới.
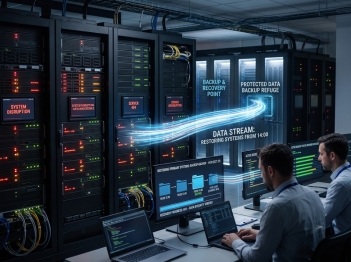
Failover khác gì với backup và recovery?
Failover, backup và recovery giải quyết các vấn đề liên quan nhưng không giống nhau.
Backup tạo bản sao dữ liệu để có thể khôi phục khi dữ liệu hoặc hệ thống bị mất hoặc hỏng.
Recovery là quá trình đưa hệ thống hoặc dữ liệu trở lại trạng thái có thể sử dụng sau sự cố.
Failover tập trung vào việc chuyển hoạt động sang một tài nguyên khác để duy trì hoặc nhanh chóng khôi phục khả năng cung cấp dịch vụ.
Vì vậy, backup không tự động tạo ra failover. Một hệ thống có backup tốt vẫn có thể phải ngừng dịch vụ trong thời gian khôi phục nếu không có tài nguyên dự phòng sẵn sàng.
Những giới hạn và rủi ro của cơ chế failover
Failover có thể thất bại nếu tài nguyên dự phòng không thực sự sẵn sàng hoặc chính cơ chế chuyển đổi cũng gặp sự cố.
Một số rủi ro quan trọng gồm:
· False positive: Hệ thống tưởng tài nguyên chính đã lỗi và chuyển đổi không cần thiết
· False negative: Hệ thống không phát hiện được lỗi nên vẫn gửi lưu lượng tới tài nguyên hỏng
· Data inconsistency: Tài nguyên dự phòng có dữ liệu chưa đồng bộ
· Split-brain: Hai tài nguyên cùng cho rằng mình là thành phần chính và cùng xử lý dữ liệu
· Dependency failure: Tài nguyên dự phòng hoạt động nhưng một dịch vụ phụ thuộc khác vẫn không khả dụng
· Capacity shortage: Tài nguyên dự phòng không đủ năng lực xử lý tải thực tế
· Failback failure: Dịch vụ hoạt động trên tài nguyên dự phòng nhưng không thể chuyển an toàn trở lại tài nguyên chính
Vì vậy, thiết kế failover phải xem xét toàn bộ chuỗi phụ thuộc của dịch vụ thay vì chỉ chuẩn bị một máy chủ thứ hai.
Làm thế nào để kiểm tra cơ chế failover có thực sự hoạt động?
Failover không nên chỉ được xem là đã hoàn thành vì tài nguyên dự phòng tồn tại. Cần kiểm tra cả quá trình từ phát hiện lỗi đến phục vụ lại người dùng.
Một quy trình kiểm thử nên xác nhận:
1. Hệ thống có phát hiện đúng lỗi của tài nguyên chính hay không
2. Điều kiện kích hoạt failover có hoạt động đúng hay không
3. Tài nguyên dự phòng có nhận được lưu lượng hay không
4. Ứng dụng có tiếp tục xử lý yêu cầu hay không
5. Dữ liệu sau chuyển đổi có ở trạng thái phù hợp hay không
6. Thời gian khôi phục có đáp ứng mục tiêu RTO hay không
7. Mức dữ liệu bị mất có nằm trong mục tiêu RPO hay không
8. Hệ thống có thể thực hiện failback an toàn hay không
Việc kiểm thử định kỳ đặc biệt quan trọng vì một cấu hình failover có thể tồn tại trên hệ thống nhưng không còn hoạt động đúng sau khi kiến trúc, mạng, ứng dụng hoặc dữ liệu đã thay đổi.
Khi tài nguyên chính gặp sự cố, failover hoạt động bằng cách phát hiện và xác nhận lỗi, xác định tài nguyên dự phòng, chuyển lưu lượng sang tài nguyên đó, bảo đảm trạng thái dữ liệu cần thiết rồi kiểm tra lại dịch vụ. Hiệu quả của failover phụ thuộc không chỉ vào việc có tài nguyên dự phòng mà còn vào khả năng phát hiện lỗi, chuyển đổi traffic, duy trì dữ liệu và đáp ứng mục tiêu RTO/RPO.
Hỏi đáp về failover
Failover có cần tài nguyên dự phòng luôn chạy sẵn không?
Không nhất thiết. Tài nguyên dự phòng có thể chạy sẵn hoặc được khởi tạo khi xảy ra sự cố, tùy kiến trúc và yêu cầu thời gian khôi phục
Failover có bảo đảm không mất dữ liệu không?
Không. Khả năng mất dữ liệu phụ thuộc vào cách đồng bộ và trạng thái của tài nguyên dự phòng, cũng như mục tiêu RPO của hệ thống
Failover có cần failback không?
Không phải mọi kiến trúc đều bắt buộc phải failback ngay, nhưng hệ thống cần có phương án xử lý khi tài nguyên chính trở lại để tránh tạo thêm rủi ro hoặc gián đoạn dịch vụ

GỬI Ý KIẾN BÌNH LUẬN

