
TCP IP hỗ trợ truyền dữ liệu trên mạng như thế nào?
Mục lục
- TCP/IP là gì và giữ vai trò gì trong truyền dữ liệu?
- Mô hình TCP/IP phân chia nhiệm vụ truyền dữ liệu thành những lớp nào?
- Dữ liệu được truyền từ thiết bị nguồn đến thiết bị đích như thế nào?
- IP định địa chỉ và định tuyến gói dữ liệu ra sao?
- TCP tạo độ tin cậy cho dữ liệu bằng những cơ chế nào?
- TCP/IP chuẩn hóa giao tiếp giữa các thiết bị nhưng có những giới hạn nào?
TCP/IP chuẩn hóa cách dữ liệu được đóng gói, định địa chỉ, định tuyến và vận chuyển, giúp các thiết bị khác nhau có thể trao đổi thông tin qua cùng một mạng hoặc Internet.
TCP/IP là bộ giao thức nền tảng của Internet, quy định cách dữ liệu được chia thành đơn vị truyền, gắn thông tin địa chỉ, chuyển qua nhiều mạng và đưa đến đúng ứng dụng ở thiết bị đích. TCP/IP không phải một giao thức duy nhất và cũng không chỉ gồm TCP với IP. Đây là một họ giao thức hoạt động theo lớp, trong đó mỗi lớp giải quyết một phần riêng của quá trình truyền dữ liệu nhưng sử dụng các quy tắc chung để các hệ thống khác nhau có thể phối hợp với nhau.
TCP/IP là gì và giữ vai trò gì trong truyền dữ liệu?
TCP/IP là tên gọi của Internet Protocol Suite, tức tập hợp các giao thức được dùng để truyền dữ liệu giữa các thiết bị trong mạng IP. IP chịu trách nhiệm định địa chỉ và chuyển gói dữ liệu qua các mạng trung gian; TCP, khi được sử dụng, bổ sung cơ chế tạo kết nối, đánh số dữ liệu, xác nhận và truyền lại để ứng dụng nhận được luồng byte theo đúng thứ tự.
Vai trò cốt lõi của TCP/IP là tạo một cách giao tiếp thống nhất. Máy tính, điện thoại, máy chủ, router hoặc thiết bị nhúng có thể dùng phần cứng và hệ điều hành khác nhau, nhưng nếu cùng triển khai đúng các giao thức liên quan thì chúng có thể hiểu cấu trúc gói tin, địa chỉ đích, cổng dịch vụ và cách phản hồi. Nhờ đó, dữ liệu không phụ thuộc vào một nhà sản xuất hay một loại mạng vật lý duy nhất.
Cần phân biệt tên gọi “TCP/IP” với việc mọi dữ liệu đều phải đi bằng TCP. TCP là một giao thức ở lớp vận chuyển; cùng lớp này còn có UDP và các giao thức khác. Vì vậy, “TCP/IP” thường được dùng theo nghĩa rộng để chỉ cả bộ giao thức Internet, còn TCP chỉ xuất hiện khi ứng dụng chọn cơ chế vận chuyển của TCP.
Mô hình TCP/IP phân chia nhiệm vụ truyền dữ liệu thành những lớp nào?
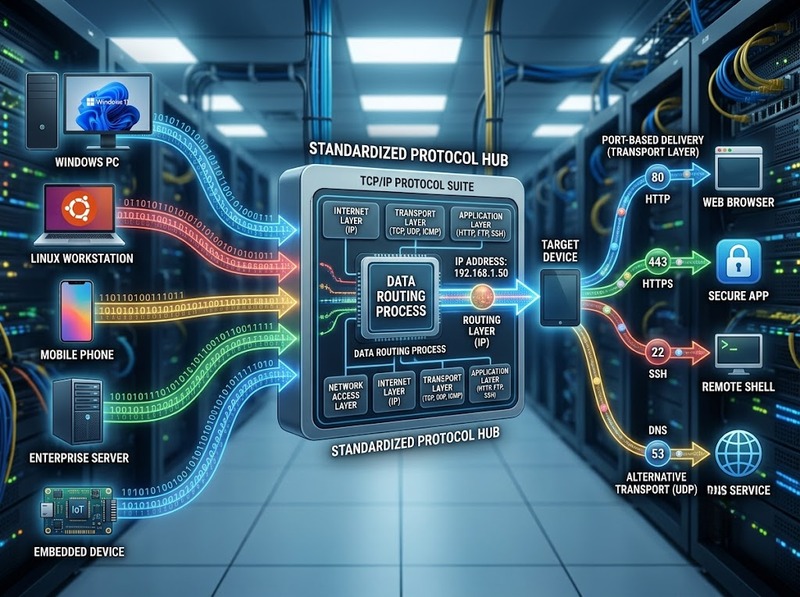
Cách mô tả phổ biến của mô hình TCP/IP gồm bốn lớp: Application, Transport, Internet và Network Access. Việc chia lớp giúp mỗi nhóm giao thức tập trung vào một nhiệm vụ và che bớt chi tiết của lớp bên dưới.
Lớp Application cung cấp giao thức mà ứng dụng sử dụng để trao đổi dữ liệu, chẳng hạn HTTP, DNS hoặc SMTP. Lớp Transport đưa dữ liệu đến đúng tiến trình ứng dụng và có thể cung cấp độ tin cậy, kiểm soát luồng hoặc truyền không kết nối tùy giao thức. Lớp Internet sử dụng IP để tạo địa chỉ logic và chuyển gói giữa các mạng. Lớp Network Access xử lý việc truyền frame trên liên kết cục bộ, chẳng hạn Ethernet hoặc Wi-Fi.
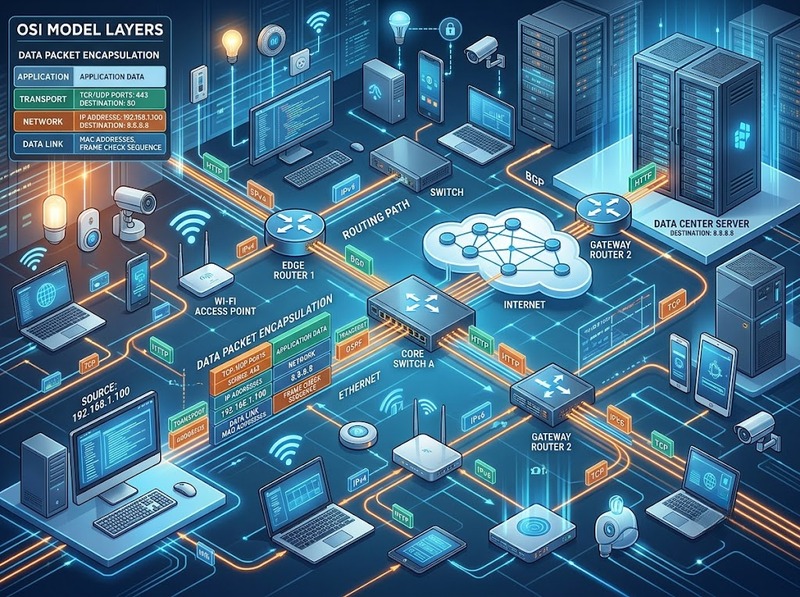
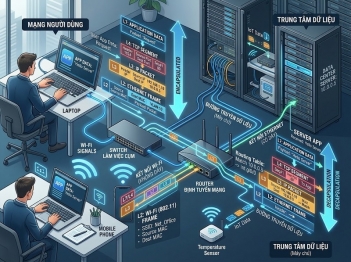
Khi dữ liệu đi xuống các lớp, mỗi lớp thêm thông tin điều khiển cần thiết vào phần dữ liệu nhận từ lớp trên. Quá trình này gọi là đóng gói. Ở đầu nhận, các lớp xử lý theo chiều ngược lại để loại bỏ thông tin tương ứng và chuyển phần dữ liệu hữu ích lên ứng dụng.
Một số tài liệu giảng dạy tách Network Access thành Data Link và Physical để tạo mô hình năm lớp. Cách trình bày này không làm thay đổi nguyên tắc vận hành của TCP/IP; đó chỉ là khác biệt về mức độ chi tiết khi mô tả kiến trúc mạng.
Dữ liệu được truyền từ thiết bị nguồn đến thiết bị đích như thế nào?
Giả sử một trình duyệt cần gửi dữ liệu đến máy chủ. Ứng dụng trước hết tạo dữ liệu theo giao thức ứng dụng. Nếu phiên liên lạc sử dụng TCP, lớp vận chuyển chia luồng dữ liệu thành các đoạn phù hợp và gắn header TCP chứa thông tin như cổng nguồn, cổng đích, số thứ tự và số xác nhận.
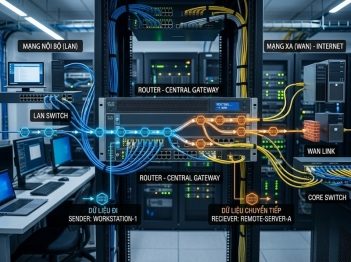
Lớp Internet sau đó đặt TCP segment vào một IP packet và thêm địa chỉ IP nguồn cùng địa chỉ IP đích. Khi packet được đưa xuống liên kết cục bộ, lớp truy cập mạng đóng gói tiếp thành frame phù hợp với Ethernet, Wi-Fi hoặc công nghệ đang dùng. Frame chỉ phục vụ một chặng liên kết; IP packet mới là đơn vị giúp dữ liệu tiếp tục đi qua nhiều mạng khác nhau.
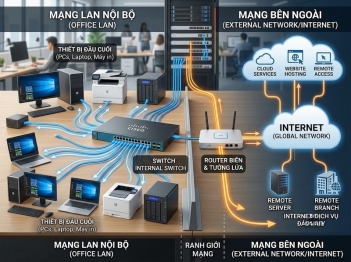
Router trên đường truyền đọc thông tin IP cần thiết, đối chiếu bảng định tuyến và chuyển packet sang chặng kế tiếp. Mỗi lần đổi sang một liên kết mới, frame cũ được bỏ và frame mới được tạo, trong khi địa chỉ IP đích về nguyên tắc vẫn hướng đến thiết bị cuối. Ở thiết bị nhận, quá trình được đảo ngược: frame được tháo, IP packet được xử lý, dữ liệu vận chuyển được giao cho TCP hoặc giao thức tương ứng, rồi cuối cùng chuyển tới ứng dụng.
Cơ chế này tách hai vấn đề khác nhau: “đi qua mạng nào để đến đúng máy” và “giao dữ liệu cho đúng ứng dụng trên máy đó”. IP giải quyết phần định địa chỉ và định tuyến; lớp Transport giải quyết việc ghép kênh theo cổng và đặc tính vận chuyển.
IP định địa chỉ và định tuyến gói dữ liệu ra sao?
IP cung cấp địa chỉ logic để các thiết bị có thể được nhận diện trong một liên mạng. IPv4 sử dụng địa chỉ 32 bit, còn IPv6 sử dụng địa chỉ 128 bit. Kích thước địa chỉ khác nhau nhưng mục tiêu chung giống nhau: cho phép hệ thống xác định nguồn, đích và chuyển packet qua các router.
IP hoạt động theo kiểu best effort. Điều đó có nghĩa IP cố gắng chuyển packet đến đích nhưng bản thân IP không cam kết packet chắc chắn đến nơi, đến đúng thứ tự hoặc chỉ xuất hiện một lần. Nếu xảy ra tắc nghẽn, lỗi đường truyền hoặc thay đổi tuyến, packet có thể bị mất hay đến theo thứ tự khác với lúc gửi.
Router không cần biết toàn bộ nội dung ứng dụng. Nó chủ yếu dựa vào địa chỉ IP đích và bảng định tuyến để chọn chặng kế tiếp. IPv4 dùng trường TTL, còn IPv6 dùng Hop Limit; giá trị này giảm khi packet đi qua router để tránh packet chạy vòng lặp vô hạn nếu có lỗi định tuyến.
Đặc tả IPv6 được IETF chuẩn hóa trong RFC 8200. Ý nghĩa thực tế của việc chuẩn hóa này là thiết bị của nhiều hãng có thể xử lý cùng cấu trúc địa chỉ và header theo một quy ước chung thay vì mỗi hệ thống tự định nghĩa cách chuyển gói riêng.
TCP tạo độ tin cậy cho dữ liệu bằng những cơ chế nào?
Khi ứng dụng cần một luồng dữ liệu đáng tin cậy, TCP thiết lập trạng thái liên lạc giữa hai đầu trước khi trao đổi dữ liệu. Cơ chế bắt tay ba bước thường được mô tả bằng SYN, SYN-ACK và ACK. Sau đó TCP dùng số thứ tự để xác định vị trí của dữ liệu trong luồng và số xác nhận để báo phần dữ liệu nào đã được nhận.
Nếu dữ liệu không được xác nhận trong điều kiện phù hợp, TCP có thể truyền lại. TCP cũng sắp xếp lại dữ liệu đến không đúng thứ tự trước khi giao cho ứng dụng và dùng cửa sổ nhận để tránh gửi nhanh hơn khả năng tiếp nhận của phía bên kia. Các thuật toán kiểm soát tắc nghẽn còn giúp tốc độ gửi phản ứng với trạng thái mạng thay vì liên tục đẩy dữ liệu ở mức tối đa.
Header TCP có trường cổng nguồn và cổng đích dài 16 bit, nên số hiệu cổng nằm trong phạm vi 0–65535. Cổng giúp hệ điều hành phân phối dữ liệu đến đúng ứng dụng hoặc dịch vụ, trong khi địa chỉ IP xác định thiết bị hoặc giao diện mạng đích. Hai lớp thông tin này bổ sung cho nhau: IP đưa packet đến đúng host, TCP đưa luồng dữ liệu đến đúng endpoint vận chuyển trên host đó.
IETF chuẩn hóa đặc tả TCP cơ sở trong RFC 9293. Tuy nhiên, độ tin cậy của TCP có phạm vi rõ ràng: TCP bảo vệ việc vận chuyển một luồng byte giữa hai endpoint, chứ không tự xác minh ý nghĩa dữ liệu ứng dụng, không thay thế cơ chế mã hóa và cũng không bảo đảm ứng dụng ở hai đầu sử dụng cùng một giao thức.
TCP/IP chuẩn hóa giao tiếp giữa các thiết bị nhưng có những giới hạn nào?
Giá trị lớn nhất của TCP/IP nằm ở khả năng tương tác. Các thiết bị chỉ cần tuân theo cùng quy tắc về địa chỉ IP, cấu trúc gói, cách định tuyến và giao thức vận chuyển để có thể truyền dữ liệu qua nhiều loại mạng khác nhau. Ethernet có thể xuất hiện ở một chặng, Wi-Fi ở chặng khác và đường truyền của nhà cung cấp ở chặng tiếp theo, nhưng IP tạo lớp liên kết chung cho quá trình chuyển packet xuyên suốt.
Sự chuẩn hóa này cũng cho phép mỗi lớp thay đổi tương đối độc lập. Một ứng dụng có thể tiếp tục dùng giao thức ở lớp trên khi công nghệ liên kết bên dưới thay đổi; router có thể chuyển IP packet mà không cần hiểu nội dung HTTP; hệ điều hành có thể cung cấp cùng giao diện socket cho nhiều ứng dụng dù phần cứng mạng khác nhau. Đây là lý do TCP/IP có thể mở rộng từ mạng cục bộ đến Internet toàn cầu.
Dù vậy, TCP/IP không tự giải quyết mọi yêu cầu của truyền thông mạng. IP không bảo đảm giao hàng; TCP không phải lựa chọn bắt buộc cho mọi ứng dụng; mã hóa và xác thực thường cần giao thức bổ sung như TLS hoặc IPsec; còn hai ứng dụng chỉ thật sự hiểu nhau khi chúng cùng tuân theo giao thức ứng dụng tương thích. Vì thế, TCP/IP nên được hiểu là nền tảng chuẩn hóa đường đi và cách vận chuyển dữ liệu, không phải một cơ chế duy nhất bao trọn mọi chức năng mạng.
TCP/IP hỗ trợ truyền dữ liệu bằng cách phân chia nhiệm vụ thành nhiều lớp và quy định cách các lớp phối hợp với nhau. IP tạo địa chỉ logic và định tuyến packet qua các mạng; TCP có thể bổ sung kết nối, thứ tự, xác nhận, truyền lại và kiểm soát luồng; lớp truy cập mạng đảm nhiệm từng chặng truyền vật lý; còn lớp ứng dụng xác định ý nghĩa dữ liệu được trao đổi. Nhờ các quy tắc chuẩn hóa này, thiết bị khác nhau vẫn có thể giao tiếp trên cùng hạ tầng mạng, đồng thời mỗi lớp giữ một phạm vi trách nhiệm rõ ràng.

GỬI Ý KIẾN BÌNH LUẬN

