
HTTP và HTTPS khác nhau như thế nào?
Mục lục
- HTTP và HTTPS khác nhau ở đâu?
- HTTPS mã hóa dữ liệu như thế nào trong quá trình truyền?
- HTTPS bảo vệ dữ liệu tốt hơn HTTP nhờ những cơ chế nào?
- HTTP và HTTPS truyền dữ liệu khác nhau như thế nào?
- Khi nào HTTP và HTTPS tạo ra khác biệt thực tế?
- HTTPS có phải hoàn toàn an toàn hơn HTTP trong mọi trường hợp?
HTTP và HTTPS khác nhau chủ yếu ở lớp bảo mật khi truyền dữ liệu: HTTPS bổ sung TLS để mã hóa và xác thực kết nối, giúp giảm nguy cơ nghe lén, sửa đổi hoặc giả mạo dữ liệu so với HTTP
HTTP và HTTPS đều là giao thức dùng để trao đổi dữ liệu giữa trình duyệt và máy chủ web. Điểm khác biệt cốt lõi nằm ở cách dữ liệu được bảo vệ trên đường truyền: HTTP truyền dữ liệu ở dạng không được mã hóa bởi chính giao thức HTTP, còn HTTPS sử dụng HTTP kết hợp với TLS để bảo vệ kết nối.
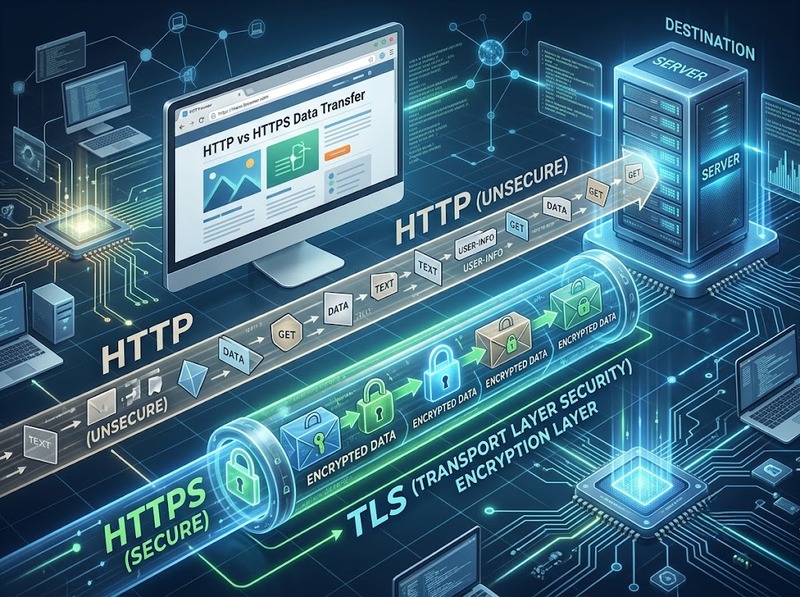
Vì vậy, HTTPS không phải là một giao thức web hoàn toàn khác HTTP. Có thể hiểu đơn giản:
HTTP → truyền HTTP trực tiếp qua kết nối
HTTPS → truyền HTTP qua một kết nối được bảo vệ bằng TLS
Sự khác biệt này ảnh hưởng trực tiếp đến tính bí mật, toàn vẹn và khả năng xác thực của dữ liệu khi đi giữa trình duyệt và máy chủ.
HTTP và HTTPS khác nhau ở đâu?
|
Tiêu chí |
HTTP |
HTTPS |
|
Mục đích |
Trao đổi dữ liệu web |
Trao đổi dữ liệu web có bảo vệ |
|
Mã hóa đường truyền |
Không có lớp TLS |
Có TLS |
|
Nguy cơ nghe lén dữ liệu |
Cao hơn |
Giảm đáng kể khi TLS được thiết lập đúng |
|
Toàn vẹn dữ liệu |
Không được TLS bảo vệ |
TLS giúp phát hiện sửa đổi dữ liệu trên đường truyền |
|
Xác thực máy chủ |
Không được HTTP tự cung cấp |
TLS có thể xác thực máy chủ thông qua chứng thư số |
|
Cổng mặc định thường dùng |
80 |
443 |
|
URL |
|
|
|
Phù hợp với dữ liệu nhạy cảm |
Không nên |
Nên sử dụng |
Điểm quan trọng là HTTPS không làm cho bản thân nội dung HTTP trở thành một loại dữ liệu khác. Các phương thức như GET, POST, mã trạng thái HTTP hay header HTTP vẫn thuộc HTTP. TLS tạo thêm lớp bảo vệ cho quá trình trao đổi đó.
HTTPS mã hóa dữ liệu như thế nào trong quá trình truyền?
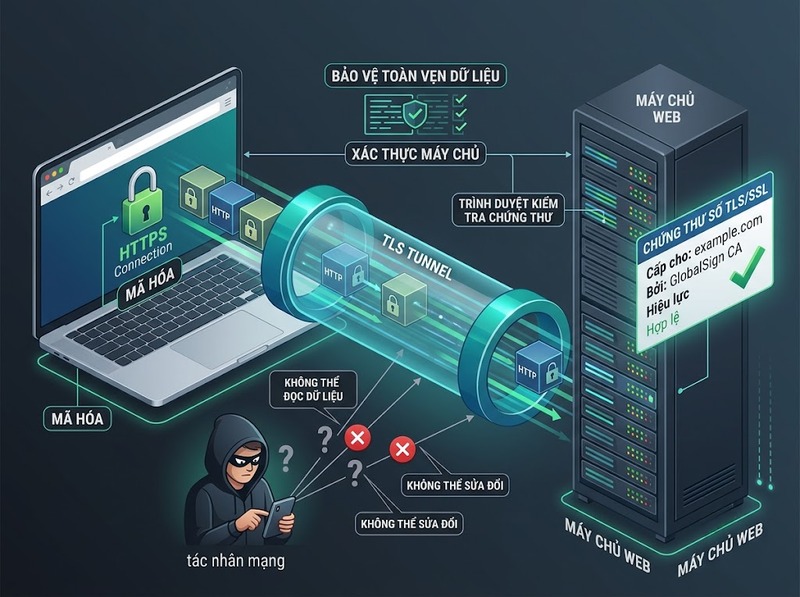
Khi truy cập một địa chỉ HTTPS, trình duyệt không đơn giản gửi request HTTP ngay lập tức. Trước tiên, hai bên phải thiết lập một kết nối TLS.
Quá trình này có thể khái quát thành các bước:
1. Trình duyệt kết nối tới máy chủ HTTPS
2. Hai bên thực hiện TLS handshake
3. Máy chủ cung cấp chứng thư số để trình duyệt kiểm tra danh tính
4. Hai bên thiết lập các tham số mật mã và khóa phiên
5. Sau khi kết nối an toàn được thiết lập, dữ liệu HTTP được truyền qua kết nối TLS
Trong TLS hiện đại, dữ liệu ứng dụng sau khi thiết lập phiên được bảo vệ bằng các cơ chế mật mã đối xứng có khóa phiên. Điều này giúp việc mã hóa và giải mã dữ liệu hiệu quả hơn so với sử dụng cơ chế khóa công khai cho toàn bộ luồng dữ liệu.
Vì vậy, khi người dùng gửi thông tin đăng nhập qua HTTPS, dữ liệu trên đường truyền không đơn giản xuất hiện dưới dạng văn bản mà bên thứ ba có thể đọc trực tiếp.
Tuy nhiên, mã hóa không đồng nghĩa với việc dữ liệu được bảo vệ ở mọi nơi. HTTPS chủ yếu bảo vệ đoạn truyền giữa các đầu cuối của kết nối TLS. Máy chủ vẫn có thể đọc dữ liệu sau khi nhận và hệ thống vẫn có thể bị tấn công nếu máy chủ, tài khoản hoặc ứng dụng web có lỗ hổng.
HTTPS bảo vệ dữ liệu tốt hơn HTTP nhờ những cơ chế nào?
Sự khác biệt về bảo mật của HTTPS không chỉ nằm ở việc “mã hóa”. TLS cung cấp ba giá trị quan trọng cho kết nối.
Bí mật dữ liệu
Mã hóa khiến bên thứ ba có thể quan sát lưu lượng mạng nhưng khó đọc trực tiếp nội dung dữ liệu được truyền trong phiên TLS.
Điều này đặc biệt quan trọng với:
· Mật khẩu
· Cookie phiên
· Token xác thực
· Thông tin cá nhân
· Nội dung biểu mẫu
· Dữ liệu thanh toán
Toàn vẹn dữ liệu
TLS cũng bảo vệ dữ liệu khỏi việc bị sửa đổi trái phép trên đường truyền mà không bị phát hiện.
Ví dụ, nếu một request hoặc response bị can thiệp trong quá trình truyền, cơ chế bảo vệ của TLS giúp đầu cuối phát hiện dữ liệu không còn đúng với dữ liệu đã được bảo vệ trong phiên.
Xác thực máy chủ
HTTPS sử dụng chứng thư số trong quá trình thiết lập TLS. Trình duyệt có thể kiểm tra chứng thư và chuỗi tin cậy để xác định liệu máy chủ đang kết nối có phù hợp với tên miền được yêu cầu hay không.
Đây là khác biệt quan trọng so với HTTP thuần túy: HTTP không tự cung cấp cơ chế xác thực máy chủ bằng chứng thư số.
Tuy nhiên, cần phân biệt xác thực máy chủ với đảm bảo website hoàn toàn an toàn. Một chứng thư TLS hợp lệ không chứng minh rằng website không có mã độc, không lừa đảo hoặc không có lỗ hổng ứng dụng.
HTTP và HTTPS truyền dữ liệu khác nhau như thế nào?
Với HTTP, một request có thể được hình dung đơn giản như:
Trình duyệt → HTTP request → Máy chủ
Nội dung HTTP được gửi qua kết nối mà HTTP không tự cung cấp lớp mã hóa TLS.
Với HTTPS, mô hình trở thành:
Trình duyệt → TLS → HTTP → Máy chủ
Chính xác hơn, HTTP là lớp dữ liệu ứng dụng được truyền bên trong kết nối TLS. Vì vậy, máy chủ HTTPS vẫn xử lý các thành phần HTTP như method, URL, header và body, nhưng chúng được bảo vệ trên đoạn kết nối TLS.
Một điểm cần lưu ý là HTTPS không che giấu tuyệt đối mọi thông tin về kết nối. Tùy phiên bản giao thức, cấu hình và môi trường mạng, một số thông tin như địa chỉ IP đích, thời điểm kết nối hoặc đặc điểm lưu lượng vẫn có thể quan sát được. HTTPS chủ yếu bảo vệ nội dung của phiên giao tiếp khỏi việc bị đọc hoặc sửa đổi trái phép trên đường truyền.
Khi nào HTTP và HTTPS tạo ra khác biệt thực tế?
Khác biệt giữa hai giao thức trở nên rõ nhất khi dữ liệu phải đi qua mạng mà người dùng không hoàn toàn kiểm soát.
Ví dụ, khi sử dụng Wi-Fi công cộng, HTTP khiến dữ liệu ứng dụng thiếu lớp bảo vệ TLS. HTTPS bổ sung lớp mã hóa và xác thực giúp giảm đáng kể khả năng bên thứ ba đọc hoặc can thiệp trực tiếp vào nội dung phiên truyền.
HTTPS đặc biệt cần thiết khi website xử lý:
· Tài khoản và mật khẩu
· Phiên đăng nhập
· Thông tin cá nhân
· Giao dịch tài chính
· Dữ liệu nội bộ
· API có thông tin xác thực
HTTPS cũng không chỉ dành cho trang đăng nhập. Nếu một trang web sử dụng cookie phiên hoặc trao đổi dữ liệu giữa trình duyệt và máy chủ, việc bảo vệ toàn bộ kết nối giúp giảm nguy cơ thông tin bị lộ ở những request tưởng như không nhạy cảm.
Ngược lại, HTTP ngày nay chủ yếu phù hợp với những tình huống đặc thù mà lớp bảo mật được xử lý ở một tầng khác hoặc trong môi trường được kiểm soát. Đối với website công khai trên Internet, HTTPS là lựa chọn phù hợp hơn.
HTTPS có phải hoàn toàn an toàn hơn HTTP trong mọi trường hợp?
HTTPS an toàn hơn HTTP về bảo vệ dữ liệu trên đường truyền, nhưng không nên hiểu rằng chỉ cần có HTTPS là toàn bộ website an toàn.
Có ít nhất ba giới hạn cần phân biệt.
Thứ nhất, HTTPS không sửa được lỗ hổng của ứng dụng web. Nếu website có lỗi SQL injection, XSS, quản lý phiên kém hoặc logic xác thực yếu, TLS không tự khắc phục những vấn đề đó.
Thứ hai, HTTPS không bảo vệ dữ liệu sau khi máy chủ đã nhận được. Máy chủ và các hệ thống phía sau vẫn phải có cơ chế kiểm soát truy cập, lưu trữ và bảo vệ dữ liệu phù hợp.
Thứ ba, HTTPS không đồng nghĩa với website đáng tin cậy về nội dung. Một website lừa đảo vẫn có thể sử dụng HTTPS và có chứng thư TLS hợp lệ. TLS giúp xác thực kết nối tới tên miền, chứ không chứng minh chủ thể đứng sau website là đáng tin cậy.
Do đó, cách hiểu chính xác nhất là: HTTPS bảo vệ tốt hơn cho quá trình truyền dữ liệu giữa các đầu cuối, chứ không phải một lớp bảo đảm an toàn toàn diện cho toàn bộ hệ thống.
HTTP và HTTPS có cùng mục đích cơ bản là trao đổi dữ liệu web, nhưng khác nhau ở lớp bảo vệ kết nối. HTTP không tự cung cấp mã hóa và xác thực bằng TLS, trong khi HTTPS truyền HTTP qua TLS để bảo vệ tính bí mật, toàn vẹn và xác thực của kết nối.
Nếu câu hỏi tập trung vào quá trình truyền dữ liệu, có thể nhớ ngắn gọn: HTTP truyền dữ liệu web mà không có lớp TLS; HTTPS thêm TLS để bảo vệ dữ liệu khi đi qua mạng. Vì vậy, với website và dịch vụ Internet hiện đại, HTTPS là lựa chọn phù hợp khi cần bảo vệ phiên giao tiếp giữa client và server.

GỬI Ý KIẾN BÌNH LUẬN

