
Container và máy ảo khác nhau như thế nào?
Mục lục
Container và máy ảo đều giúp cô lập workload nhưng khác nhau ở lớp ảo hóa, mức độ cô lập, cách dùng tài nguyên và mô hình triển khai. Bài viết giải thích rõ cơ chế và khi nào nên dùng từng loại
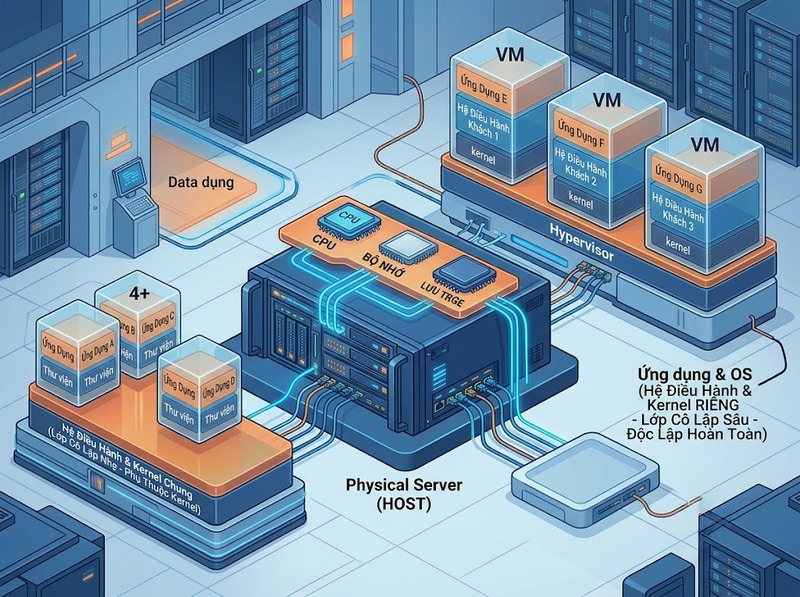
Container và máy ảo đều tạo môi trường cô lập để chạy ứng dụng, nhưng chúng cô lập ở những lớp khác nhau. Container chủ yếu cô lập ở cấp hệ điều hành và chia sẻ kernel với hệ thống bên dưới, còn máy ảo ảo hóa phần cứng và chạy một hệ điều hành đầy đủ với kernel riêng. Vì vậy, container thường nhẹ và triển khai nhanh hơn, trong khi máy ảo tạo ranh giới cô lập mạnh hơn và có thể chạy các hệ điều hành khác nhau trên cùng một máy chủ
Container là gì và hoạt động như thế nào?
Container là một môi trường chạy ứng dụng được cô lập, đóng gói cùng mã nguồn, thư viện, runtime và các thành phần cần thiết để ứng dụng hoạt động nhất quán. Container không mang theo một hệ điều hành hoàn chỉnh; nó sử dụng kernel của hệ điều hành bên dưới và tạo một không gian riêng cho tiến trình, filesystem, mạng và tài nguyên được cấp phát
Cách tiếp cận này giải thích vì sao một máy chủ có thể chạy nhiều container mà không cần khởi động một hệ điều hành đầy đủ cho từng ứng dụng. Container image đóng vai trò như gói triển khai có thể tái sử dụng, còn container là instance đang chạy của image
Cơ chế này đặc biệt hữu ích khi ứng dụng được chia thành nhiều thành phần độc lập. Mỗi thành phần có thể được đóng gói thành một container riêng, giúp môi trường phát triển, kiểm thử và triển khai nhất quán hơn
Tuy nhiên, cần phân biệt container với máy ảo nhẹ hoặc môi trường container được triển khai bên trong máy ảo. Trong thực tế cloud, container thường vẫn chạy trên các VM ở lớp hạ tầng bên dưới. Điều đó không biến container thành VM; hai khái niệm đang nằm ở hai lớp khác nhau của kiến trúc

Máy ảo là gì và khác container ở lớp nào?
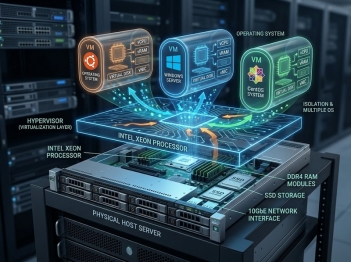
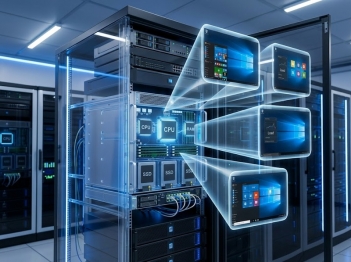
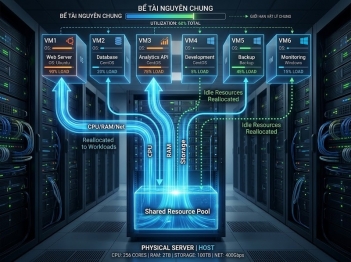
Máy ảo là một máy tính được ảo hóa. Hypervisor phân bổ tài nguyên phần cứng vật lý cho từng VM, sau đó mỗi VM chạy một hệ điều hành hoàn chỉnh, bao gồm kernel riêng
Có thể hình dung kiến trúc đơn giản như sau:
Container:
Máy chủ → Kernel chung → Container → Ứng dụng
Máy ảo:
Máy chủ → Hypervisor → VM → Hệ điều hành riêng → Ứng dụng
Điểm khác biệt quan trọng nhất nằm ở kernel. Nhiều container trên cùng host dùng chung kernel của host, trong khi mỗi VM có kernel và hệ điều hành riêng
Điều này cũng tạo ra khác biệt về phạm vi tương thích. VM có thể chạy một hệ điều hành khác với hệ điều hành của host tùy nền tảng ảo hóa. Container thông thường phụ thuộc vào khả năng tương thích với kernel và môi trường hệ điều hành mà runtime container cung cấp
Vì VM mang theo cả hệ điều hành nên nó phù hợp khi cần một môi trường máy tính hoàn chỉnh, chẳng hạn chạy một workload yêu cầu hệ điều hành riêng hoặc cần ranh giới cô lập mạnh hơn
Container và máy ảo khác nhau ở cô lập, tài nguyên và triển khai ra sao?
Cô lập
Container sử dụng các cơ chế cô lập ở cấp hệ điều hành để tách tiến trình và môi trường chạy giữa các workload. Vì các container vẫn chia sẻ kernel nên ranh giới cô lập nhìn chung nhẹ hơn VM
VM có hệ điều hành và kernel riêng, đồng thời được cô lập thông qua lớp hypervisor. Vì vậy, VM thường cung cấp ranh giới cô lập mạnh hơn và phù hợp hơn khi yêu cầu bảo mật hoặc cách ly workload ở mức cao
Điều này không có nghĩa container mặc định là không an toàn. Container có thể được tăng cường bằng nhiều cơ chế bảo mật, nhưng khi workload chứa mã không đáng tin cậy hoặc yêu cầu ranh giới bảo mật rất mạnh, VM hoặc mô hình sandbox dựa trên VM thường phù hợp hơn
Tài nguyên
Container không phải khởi động một hệ điều hành đầy đủ cho mỗi instance. Vì vậy, phần overhead thường thấp hơn và một host có thể chạy mật độ workload cao hơn
VM phải duy trì một hệ điều hành riêng cho từng máy ảo. Phần tài nguyên dành cho kernel, system services và filesystem của từng VM làm tổng overhead lớn hơn container
Điểm này không có nghĩa mọi container đều luôn dùng ít CPU hoặc RAM hơn mọi VM. Mức tiêu thụ thực tế còn phụ thuộc vào ứng dụng, runtime, giới hạn tài nguyên và cách cấu hình workload. Khác biệt cốt lõi nằm ở overhead của lớp hệ điều hành, không phải một con số tài nguyên cố định áp dụng cho mọi trường hợp
Triển khai
Container thường được xây dựng từ image, sau đó tạo instance từ image để chạy ứng dụng. Cách đóng gói này thuận lợi cho CI/CD, triển khai lặp lại và mở rộng số lượng workload
Khi số lượng container tăng lên, các công cụ orchestration như Kubernetes có thể đảm nhiệm việc lập lịch, mở rộng, khởi động lại và phân phối workload giữa các node
VM cũng có thể được triển khai tự động từ image hoặc template, nhưng mỗi instance vẫn bao gồm một hệ điều hành hoàn chỉnh. Việc cập nhật và quản trị hệ điều hành vì thế thường tạo thêm công việc vận hành
|
Tiêu chí |
Container |
Máy ảo |
|
Lớp cô lập |
Cấp hệ điều hành |
Cấp máy ảo thông qua hypervisor |
|
Kernel |
Thường chia sẻ kernel của host |
Mỗi VM có kernel riêng |
|
Hệ điều hành |
Không cần OS đầy đủ cho từng container |
Mỗi VM chạy một OS đầy đủ |
|
Overhead |
Thường thấp hơn |
Thường cao hơn |
|
Mật độ workload |
Thường cao hơn trên cùng host |
Thường thấp hơn nếu cùng mức tài nguyên |
|
Khởi động |
Thường nhanh |
Thường chậm hơn do phải khởi động OS |
|
Tính di động ứng dụng |
Cao khi image và môi trường tương thích |
Cao ở cấp VM, nhưng image lớn hơn |
|
Cô lập |
Nhẹ hơn VM |
Mạnh hơn về ranh giới hệ thống |
|
Hệ điều hành khác nhau |
Bị ràng buộc bởi môi trường/kernel |
Linh hoạt hơn |
|
Mô hình triển khai |
Phù hợp CI/CD và orchestration |
Phù hợp workload cần máy tính hoàn chỉnh |
Khi nào nên dùng container và khi nào nên dùng máy ảo?
Container phù hợp khi trọng tâm là đóng gói và triển khai ứng dụng nhanh, nhất quán và ở mật độ cao. Các workload web, API, microservices, worker hoặc pipeline CI/CD thường hưởng lợi từ mô hình này
Máy ảo phù hợp khi cần một môi trường hệ điều hành hoàn chỉnh, cần chạy workload phụ thuộc mạnh vào OS riêng hoặc cần ranh giới cô lập mạnh hơn
Một hệ thống thực tế cũng không nhất thiết phải chọn một trong hai. Mô hình phổ biến là:
Hạ tầng vật lý → VM → container runtime → container → ứng dụng
Trong mô hình này, VM cung cấp lớp cô lập và quản trị hạ tầng, còn container cung cấp cách đóng gói và triển khai ứng dụng ở lớp bên trên
Nếu yêu cầu chính là tốc độ triển khai, mật độ workload và tính nhất quán của application package, container thường là lựa chọn tự nhiên hơn. Nếu yêu cầu chính là hệ điều hành riêng, workload cần môi trường máy hoàn chỉnh hoặc ranh giới cô lập mạnh, VM thường phù hợp hơn
Điểm cần nhớ khi phân biệt container và máy ảo
Cách phân biệt đơn giản nhất là nhìn vào thứ được ảo hóa. Container chủ yếu ảo hóa và cô lập ở cấp hệ điều hành, còn máy ảo ảo hóa một máy tính thông qua hypervisor và chạy hệ điều hành riêng
Vì vậy, container thường có overhead thấp và thuận lợi cho triển khai ứng dụng ở quy mô lớn, trong khi VM cung cấp môi trường đầy đủ và ranh giới cô lập mạnh hơn. Hai công nghệ không loại trừ nhau; trong nhiều kiến trúc, container chạy bên trong các VM của hạ tầng cloud hoặc trung tâm dữ liệu
Hỏi đáp về container và máy ảo
Container có phải là máy ảo không?
Không. Container là môi trường cô lập ở cấp hệ điều hành, còn VM là một máy tính được ảo hóa và có hệ điều hành riêng
Container có nhẹ hơn máy ảo không?
Thông thường có, vì container không cần mang theo một hệ điều hành đầy đủ và kernel riêng cho từng instance. Tuy nhiên, mức tiêu thụ thực tế phụ thuộc vào workload và cấu hình
Máy ảo có an toàn hơn container không?
VM thường cung cấp ranh giới cô lập mạnh hơn vì mỗi VM có kernel riêng. Container vẫn có thể được bảo vệ bằng các cơ chế bổ sung, nhưng không nên mặc định container và VM có cùng mức cô lập
Có thể chạy container bên trong máy ảo không?
Có. Đây là mô hình phổ biến trong hạ tầng cloud: VM cung cấp lớp hạ tầng, còn container cung cấp lớp đóng gói và triển khai ứng dụng
Nên học container hay máy ảo trước?
Nếu mục tiêu là hiểu nền tảng hạ tầng, nên nắm VM và khái niệm hypervisor trước, sau đó học container để thấy rõ sự khác nhau giữa ảo hóa phần cứng và cô lập ở cấp hệ điều hành

GỬI Ý KIẾN BÌNH LUẬN

